サービス別認証ポリシー
各サービスに適用するログイン認証ポリシーを管理できるメニューです。
認証ポリシーの照会/検索
- 登録された認証ポリシーを確認できます。
- サービスを指定してサービスごとに登録された認証ポリシーを確認できます。
- ポリシーの優先順位、ポリシー名、ポリシー説明、アクセスポリシー設定値、該当ポリシーを適用中のサービスを確認できます。
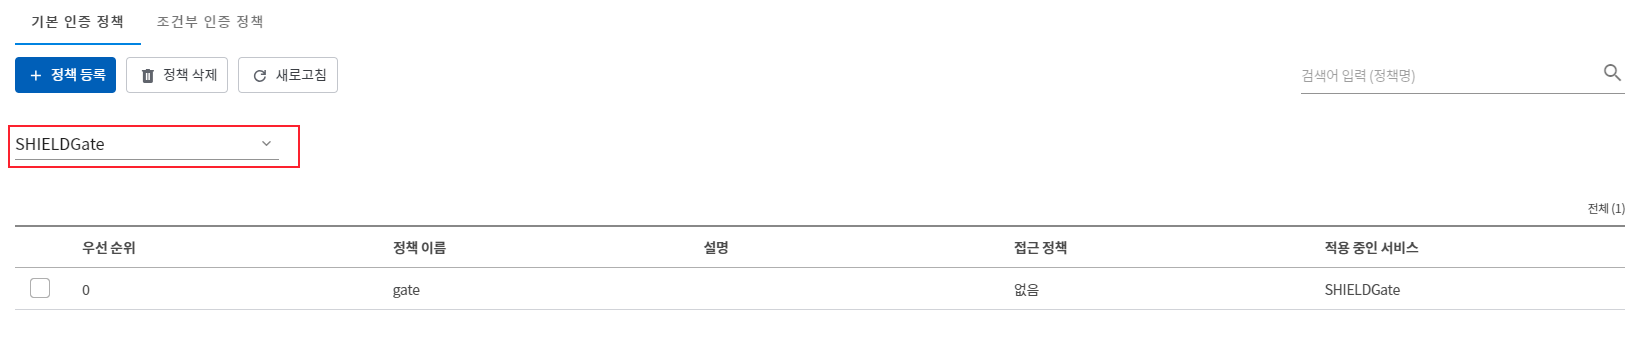
- サービスを指定した後、ドラッグアンドドロップを通じてポリシーの優先順位を変更できます。(全体照会時は優先順位の変更ができません。)
- 右上の検索バーに政策名を入力して検索できます。
認証ポリシーの登録
- 上部の
정책 등록ボタンをクリックしてポリシーを追加できます。 - 基本認証ポリシー
- 各サービスごとに特定のユーザーのアクセスを許可またはブロックすることができます。
- ポリシー名(必須)、説明(オプション)、サービス(必須)、構成員(必須)、アクセス ポリシー(必須)を入力します。
- 認証ポリシーを適用するサービスと構成員を入力します。
- ユーザー、グループメニューに登録されたユーザーおよびグループを構成員に追加できます。
- アクセス ポリシーを選択して、アクセスを許可するかブロックするかを選択します。
- "アクセス禁止"に指定するとアクセスがブロックされます。
- "アクセス許可"に指定すると、アクセスが許可され、追加の認証手段を選択できます。
- OTP認証: IDとパスワード認証の他にOTP認証を行う必要があります。
- メール認証: IDとパスワード認証の他にメール認証を行う必要があります。
- 使用しない: IDとパスワード認証のみで接続できます。
- 認証ポリシーを適用するサービスと構成員を入力します。
- 設定を完了した後
추가ボタンをクリックします。
- 条件付き認証ポリシー
- 各サービスごとに特定のユーザーのアクセスを許可またはブロックすることができ、条件を適用することができます。
- 条件付き認証ポリシーは、条件が満たされた場合にのみ適用されます。条件が満たされない場合は、アクセスポリシー(許可・ブロック)に関係なく、そのポリシーは適用されません。
- (例) 位置(IP) 条件を 40.60.120.1 - 40.60.120.245 に指定して "アクセス許可" ポリシーを作成しても、範囲外の IP ではポリシーが適用されず、そのままログインされます。
- ポリシー名(必須)、説明(オプション)、サービス(必須)、条件(必須)、構成員(必須)、アクセス ポリシー(必須)を入力します。
- 認証ポリシーを適用するサービスと構成員を入力します。
- ユーザー、グループメニューに登録されたユーザーおよびグループを構成員に追加できます。
- サービスに適用するポリシーを選択した後、条件を選択します。
- 条件は
조건 항목メニューから該当サービスに登録した条件の一覧が表示されます。
(例) SHIELDrive サービスを選択すると조건 항목メニューからSHIELDriveで指定して生成した条件リストが表示されます。 - 条件は複数指定でき、AND、OR方式を選択できます。
- AND: すべての条件が同時に満たされなければ、ポリシーは適用されません。
- OR: 複数の条件のうち、1つだけが満たされてもポリシーが適用されます。
- 条件は
- アクセス ポリシーを選択して、アクセスを許可するかブロックするかを選択します。
- "アクセス禁止"に指定するとアクセスがブロックされます。
- "アクセス許可"に指定すると、アクセスが許可され、追加の認証手段を選択できます。
- OTP認証: IDとパスワード認証の他にOTP認証を行う必要があります。
- メール認証: IDとパスワード認証の他にメール認証を行う必要があります。
- 使用しない: IDとパスワード認証のみで接続できます。
- 認証ポリシーを適用するサービスと構成員を入力します。
- 設定を完了した後
추가ボタンをクリックします。
備考
特定のIP範囲からのみ接続を許可するには
許可される範囲外を条件とする「アクセスブロック」条件付き認証ポリシーを1つ設定します。
조건 항목メニューで位置(IP)条件を作成し、許可する範囲を除いた残りの範囲を入力します。
- (例) 40.60.120.1 - 40.60.120.245のみ許可: 0.0.0.0 - 40.60.120.0, 40.60.120.246 - 255.255.255.255
- 条件付き認証ポリシーに上記の条件、構成員、"アクセスブロック"を指定します。
- 同じ構成員に基本認証ポリシー「アクセスブロック」を一緒に設定すると、範囲内のユーザーもブロックされるため、一緒に使用しません。
- 構成員に管理者アカウントを含めると、帯域外では管理者もログインできません。
認証ポリシー詳細/編集
- 詳細情報を確認したいポリシーをクリックして、詳細情報を確認できます。
- 名前、説明、該当ポリシーを適用中のサービス、設定された条件、構成員、設定されたアクセスポリシーを確認できます。
- 詳細ページ上部の編集アイコンをクリックして条件情報を修正できます。
認証ポリシーの削除
- 削除したいポリシーを選択し、上部のポリシー削除ボタンをクリックして削除します。