공유 폴더 접근 권한 설정
공유 폴더의 오너가 접근 권한(역할)을 등록해 누가 어떤 작업을 할 수 있는지 정하는 방법을 안내합니다. 접근 권한은 공유함 목록의 최상위 공유 폴더 단위로 설정하며, 하위 폴더에는 같은 권한이 적용됩니다.
1. 접근 권한 관리 창 열기
- 왼쪽 메뉴에서 [공유함]을 엽니다.
- 공유 폴더를 우클릭하고 [설정]을 선택합니다. 공유 폴더를 선택한 뒤 상단 메뉴 바의 설정 아이콘을 클릭해도 됩니다.
- 오른쪽에 접근 권한 관리 창이 열립니다.
공유 폴더를 새로 만들면 이 창이 자동으로 열립니다. [설정] 메뉴는 오너에게만 표시됩니다.
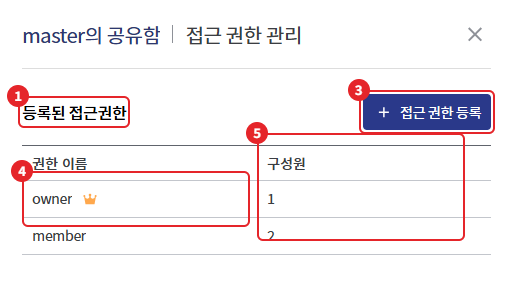
| 번호 | 항목 | 설명 |
|---|---|---|
| 1 | 등록된 접근권한 | 공유 폴더에 등록된 역할 목록 |
| 2 | [동기화] | 역할 권한이 상위 권한과 맞지 않을 때만 표시 (5-1 참고. 위 화면에는 표시되지 않은 상태) |
| 3 | [접근 권한 등록] | 새 역할 등록 |
| 4 | 권한 이름 | 역할 이름. 오너 역할은 오너 아이콘 표시 |
| 5 | 구성원 | 구성원 수와 프로필. 행을 클릭하면 세부 정보 열기 |
2. 접근 권한 등록
- 접근 권한 관리 창에서 [접근 권한 등록]을 클릭합니다.
- 권한 이름을 입력합니다.
- 구성원을 추가합니다. (2-1 참고)
- 사용 권한을 설정합니다. (3장 참고)
- 필요하면 사용 기간을 지정합니다. (4장 참고)
- [등록]을 클릭합니다. "새로운 접근 권한이 등록되었습니다." 알림이 표시됩니다.
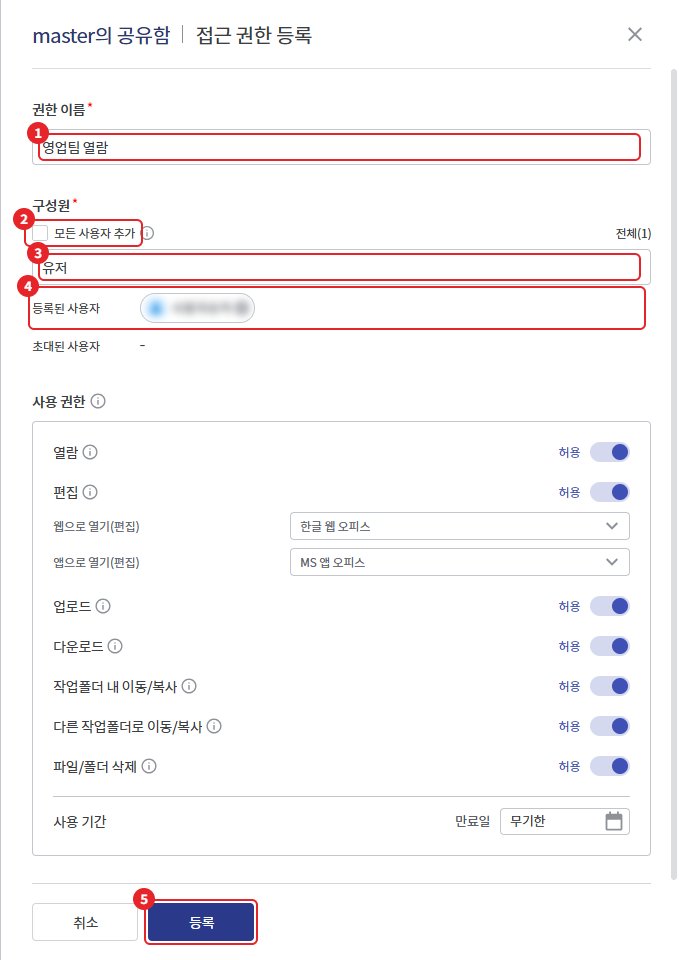
| 항목 | 필수 | 설명 |
|---|---|---|
| 권한 이름 | 필수 | 최대 50자. 같은 공유 폴더 안에서 중복 불가 |
| 구성원 | 필수 | 한 명(또는 그룹) 이상. 비어 있으면 "사용자를 추가해 주세요." 표시 |
| 사용 권한 | - | 처음에는 오너 역할과 같은 값으로 채워짐 |
| 사용 기간 | - | 기본값 무기한 |
2-1. 구성원 추가
| 방법 | 동작 |
|---|---|
| 검색해서 추가 | 검색란에 사용자 이름이나 이메일을 입력하고 결과에서 선택. 사용자, 그룹, 정책그룹 검색 가능 |
| 모든 사용자 추가 | [모든 사용자 추가]를 체크하면 회사 내 모든 사용자가 구성원이 됨. "등록된 조직 내 모든 사용자가 추가되었습니다." 표시 |
| 외부 사용자 초대 | 조직에 없는 이메일을 입력해 초대 (관리자가 허용한 경우만. 외부 사용자 초대 참고) |
- 추가한 구성원은 [등록된 사용자] 영역에 표시되며, 항목의 삭제 아이콘으로 뺄 수 있습니다.
- 구성원 영역 오른쪽 상단에 전체 구성원 수가 표시됩니다.
- 관리자 콘솔에 메일 서버가 설정되어 있으면, 새로 추가된 조직 내 사용자에게 공유 폴더 링크가 담긴 안내 메일이 발송됩니다. 이미 이 공유 폴더의 구성원인 사용자에게는 다시 발송되지 않습니다.
3. 사용 권한
각 항목은 스위치로 허용·차단을 설정합니다. 항목 이름 옆 안내 아이콘에 마우스를 올리면 설명이 표시됩니다.
| 권한 | 허용 시 동작 | 조건 |
|---|---|---|
| 열람 | 파일 내용 확인, 폴더 항목 열람 | - |
| 편집 | 파일 내용 수정, 이름 변경 | 열람 허용 시 설정 가능 |
| 업로드 | 파일 추가, 기존 파일 덮어쓰기 | - |
| 다운로드 | 파일을 PC에 저장 | - |
| 작업폴더 내 이동/복사 | 같은 공유 폴더 안에서 이동·복사 | 편집 허용 시 설정 가능 |
| 다른 작업폴더로 이동/복사 | 다른 폴더·스토리지로 이동·복사. 보안 정책에 따라 제한될 수 있음 | 편집 허용 시 설정 가능 |
| 파일/폴더 삭제 | 파일·폴더 삭제. 삭제한 항목은 휴지통에서 30일간 보관 | - |
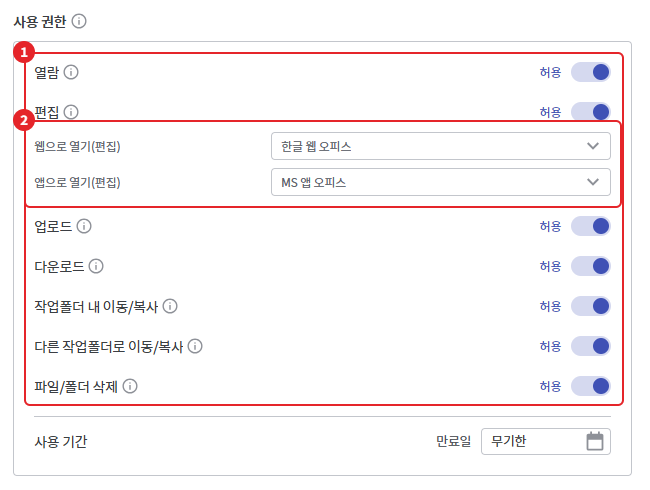
3-1. 편집 방식 선택
편집을 허용하면 아래에 편집 방식을 고르는 항목이 나타납니다. 표시되는 선택지는 공유함 스토리지 유형과 관리자 설정에 따라 다릅니다.
| 항목 | 선택지 |
|---|---|
| 웹으로 열기(편집) | MS 웹 오피스(SharePoint 스토리지), Google Docs(Google Drive 스토리지), MS Office Online Server·한글 웹 오피스(NAS·보안 NAS·Amazon S3, 관리자가 사용 설정한 경우), 사용하지 않음 |
| 앱으로 열기(편집) | MS 앱 오피스, 사용하지 않음 (Google Drive 스토리지는 항목 없음) |
- 웹 편집 선택지가 "사용하지 않음" 하나뿐인 스토리지는 웹으로 열기(편집) 항목이 표시되지 않습니다.
- 두 항목을 모두 "사용하지 않음"으로 두면 편집이 차단됩니다.
3-2. 설정할 수 없는 항목
스위치가 회색으로 비활성화되어 있으면 상위 권한에서 차단된 항목입니다.
| 대상 역할 | 기준이 되는 상위 권한 |
|---|---|
| 멤버 역할·추가 역할 | 오너 역할에서 허용한 항목만 허용 가능 |
| 오너 역할 | 관리자가 공유함 스토리지 역할에서 허용한 항목만 허용 가능 |
3-3. 오너 역할 권한 수정
오너 역할의 사용 권한을 오너가 직접 바꿀 수 있는지는 관리자 설정 "공유함 Owner 정책 개별 설정"에 따라 다릅니다.
| 관리자 설정 | 오너 역할 사용 권한 |
|---|---|
| 사용함 | 오너가 직접 수정 가능. 단, 공유함 스토리지 역할에서 허용한 항목 안에서만 |
| 사용 안함 | 수정 불가. 공유함 스토리지 역할 권한과 항상 같게 유지 |
수정할 수 없는 경우 사용 권한 제목 옆에 안내 아이콘이 표시됩니다. 아이콘을 클릭하면 "오너 역할의 사용 권한 수정은 관리자 사이트에서 수정 가능합니다." 안내가 표시되며, 권한 변경이 필요하면 관리자에게 요청합니다.
오너 역할의 사용 권한을 줄이면 멤버 역할·추가 역할에서 오너 범위를 넘는 항목이 자동으로 차단됩니다.
4. 사용 기간
멤버 역할과 추가 역할에는 사용 기간을 지정할 수 있습니다. 오너 역할에는 사용 기간 항목이 없습니다.
- 사용 기간의 만료일 입력란을 클릭합니다.
- 달력에서 만료일을 선택합니다. 기간 제한을 없애려면 [무기한]을 클릭합니다.
- [등록] 또는 [저장]을 클릭합니다.
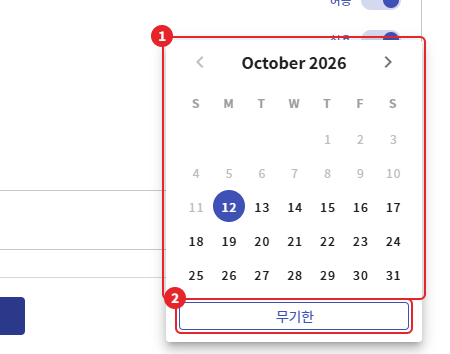
만료일이 지나면 해당 역할이 적용되지 않아, 그 역할로만 등록된 구성원은 공유 폴더에 접근할 수 없습니다. 다시 사용하려면 만료일을 새로 지정합니다.
5. 접근 권한 수정·삭제
- 접근 권한 관리 창에서 수정할 역할 행을 클릭합니다.
- 접근 권한 세부 정보 창에서 권한 이름, 구성원, 사용 권한, 사용 기간을 수정합니다.
- [저장]을 클릭합니다. "접근 권한이 수정되었습니다." 알림이 표시됩니다.
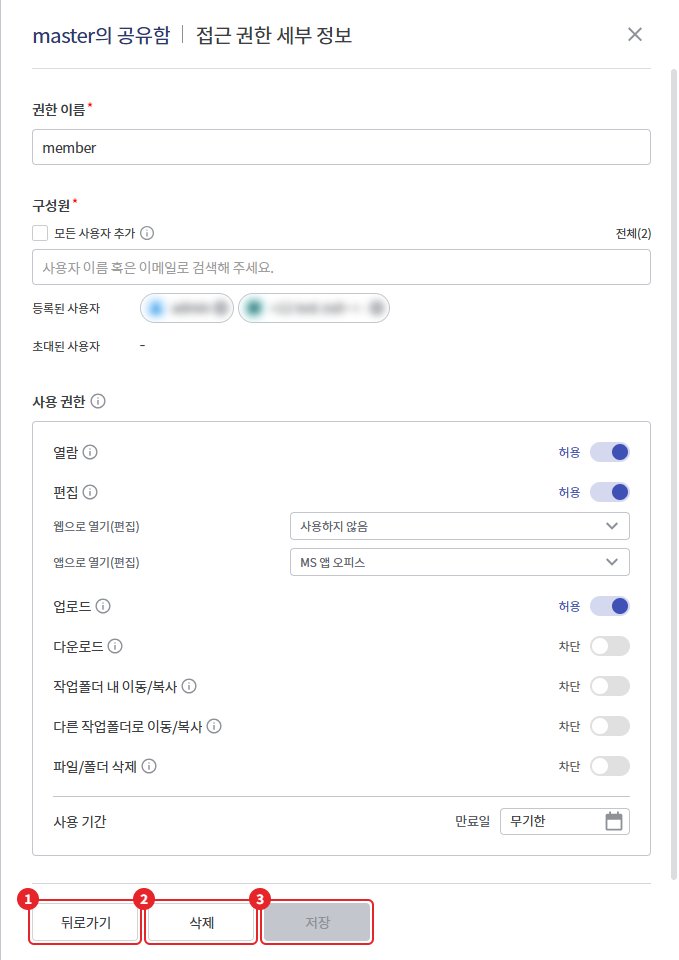
| 버튼 | 동작 |
|---|---|
| [뒤로가기] | 저장하지 않고 목록으로 돌아감 |
| [삭제] | 역할 삭제. "접근 권한을 삭제하시겠습니까?" 확인 후 삭제. 오너 역할에는 표시되지 않음 |
| [저장] | 변경 내용 저장. 바뀐 내용이 없으면 비활성화 |
역할을 삭제하면 "접근 권한이 삭제되었습니다." 알림이 표시되고, 그 역할로만 등록된 구성원은 공유 폴더에 접근할 수 없게 됩니다.
5-1. 권한 동기화
관리자가 공유함 스토리지 역할의 권한을 줄이는 등 상위 권한이 바뀌어 역할 권한이 상위 범위를 넘게 되면, 접근 권한 관리 창 상단에 [동기화] 버튼이 표시됩니다.
- [동기화]를 클릭합니다.
- 버튼 표시가 "동기화 중"으로 바뀌고, 상위 범위를 넘는 항목이 차단으로 맞춰집니다.
- "완료"가 표시되면 끝납니다. "실패"가 표시되면 잠시 후 다시 클릭합니다.
(이미지 추후 첨부)