DRM 키 관리 (암호 KEY 관리)
DRM 키 관리(암호 KEY 관리)는 문서 암·복호화에 사용되는 암호 키와 권한 정책을 등록·관리하는 화면입니다. 키를 직접 파일로 등록하는 방식과 문서 보안 서버(SCI 서버)에 연동하는 방식 두 가지를 지원합니다.
1. 화면 구성
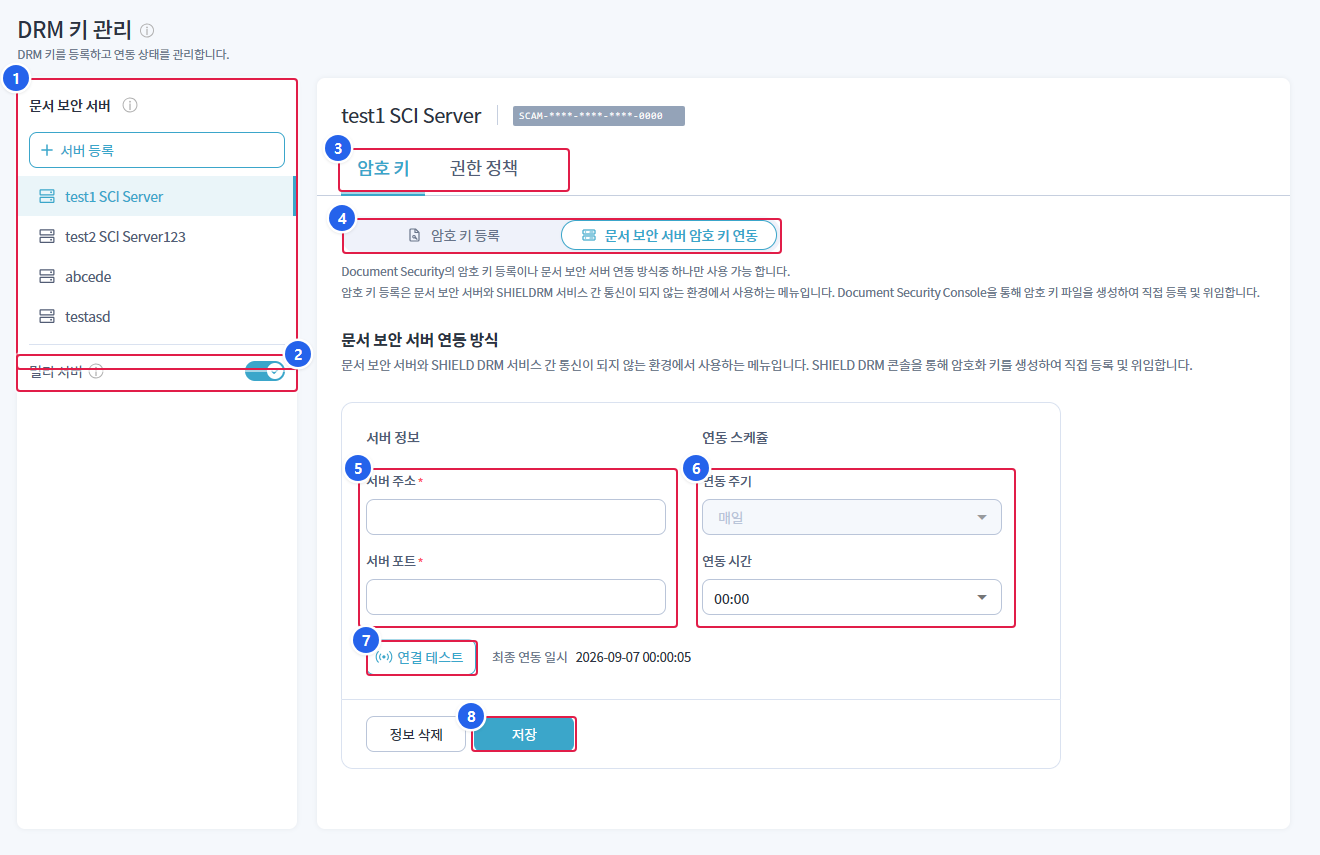
1. 문서 보안 서버 목록
- 등록된 문서 보안 서버가 표시되며,
서버 등록으로 서버를 추가합니다. 서버를 선택하면 우측 패널에 해당 서버의 설정이 표시됩니다.
2. 멀티 서버
- 여러 서버를 함께 운영할 때 활성화합니다. 비활성화로 전환할 때는 경고가 표시됩니다.
3. 암호 키 / 권한 정책 탭
- 관리 대상을 전환합니다. 두 탭 모두 동일한 방식으로 설정합니다.
4. 키 관리 방식 선택
암호 키 등록(파일 직접 등록) 또는문서 보안 서버 암호 키 연동(서버 연동) 중 하나만 사용할 수 있습니다.
5. 서버 정보
- 연동할 문서 보안 서버의 주소와 포트를 입력합니다.
6. 연동 스케줄
- 서버에서 키를 받아올 연동 주기와 시간을 지정합니다.
7. 연결 테스트
- 입력한 서버 정보로 연동이 가능한지 확인합니다. 우측에 최종 연동 일시가 함께 표시됩니다.
8. 저장
- 입력한 연동 설정을 반영합니다.
정보 삭제로 연동 설정을 제거할 수 있습니다.
상단의 가이드(툴팁) 아이콘을 클릭하면 단계별 안내 패널이 열립니다.
2. 키 관리 방식 선택
암호 키와 권한 정책 각각에 대해 두 가지 방식 중 하나를 선택합니다.
| 방식 | 설명 |
|---|---|
| 암호 키 파일 등록 | 키 파일을 직접 업로드하여 등록 |
| 서버 연동 | 문서 보안 서버(IP·Port)에 연동하여 키를 주기적으로 받아옴 |
방식 전환 시 영향이 있는 경우(이미 파일이 등록되어 있거나 서버가 설정된 상태) 경고 모달이 표시됩니다.
3. 암호 키 파일 등록
암호 키 탭에서 파일 등록 방식을 선택한 경우의 절차입니다.
- 암호 키 파일 생성 -
암호 키 파일 생성클릭 시 단계별 가이드 패널이 열립니다. SHIELD DRM 콘솔에서 키 파일을 생성하고 Security365에서 서비스 등록 후 인증 토큰을 발급받아 키 파일을 만드는 흐름을 안내합니다. - 암호 키 파일 등록 -
등록버튼 클릭 후 업로드 패널에서 키 파일을 드래그하거나찾아보기로 선택하고, 동의 체크 후 업로드합니다. - 목록 확인 / 삭제 - 등록된 키 파일은 목록에 파일명·생성일시와 함께 표시되며, 선택 후 삭제할 수 있습니다.
유효하지 않은 키 파일이나 형식 오류 파일은 업로드 시 오류 메시지가 표시됩니다.
4. 권한 정책 파일 등록
권한 정책 탭에서도 암호 키와 동일하게 파일 직접 등록 또는 서버 연동 방식으로 권한 정책 파일을 관리합니다. 생성·업로드·삭제 절차는 암호 키와 동일합니다.
5. 서버 연동
서버 연동 방식 선택 시 문서 보안 서버 정보를 입력합니다.
| 항목 | 설명 |
|---|---|
| 서버 주소 | 서버 IP (IP 형식 검증) |
| 서버 포트 | 암호 키 기본 62000 / 권한 정책 기본 62004 (숫자만) |
| 연동 주기 | 매일(고정) |
| 연동 시간 | 00:00 ~ 23:00 중 선택 |
연결 테스트 로 연동 가능 여부를 확인하고 저장 합니다. 최종 연동 일시가 함께 표시되며, 정보 삭제 로 연동 설정을 제거할 수 있습니다.
6. 서버 등록 및 멀티 서버
좌측 서버 등록 으로 문서 보안 서버를 추가합니다.
| 항목 | 제약 |
|---|---|
| 서버 이름 | 중복 불가 |
| 서버 ID | 중복 불가, 등록 후 수정 불가 |
| 서버 설명 | 선택 |
여러 서버를 운영해야 하는 경우 멀티 서버 토글을 활성화합니다. 비활성화로 전환할 때는 경고가 표시됩니다.
7. 권한
본 화면의 등록·수정·삭제는 DocumentSecurity 권한(ReadWrite)이 필요합니다. 권한이 없으면 버튼이 비활성화됩니다.