DRMキー管理(暗号KEY管理)
DRMキー管理(暗号KEY管理)は、文書の暗号化・復号化に使用される暗号キーと権限ポリシーを登録・管理する画面です。キーを直接ファイルとして登録する方式と、文書セキュリティサーバー(SCIサーバー)に連携する方式の2つをサポートしています。
1. 画面構成
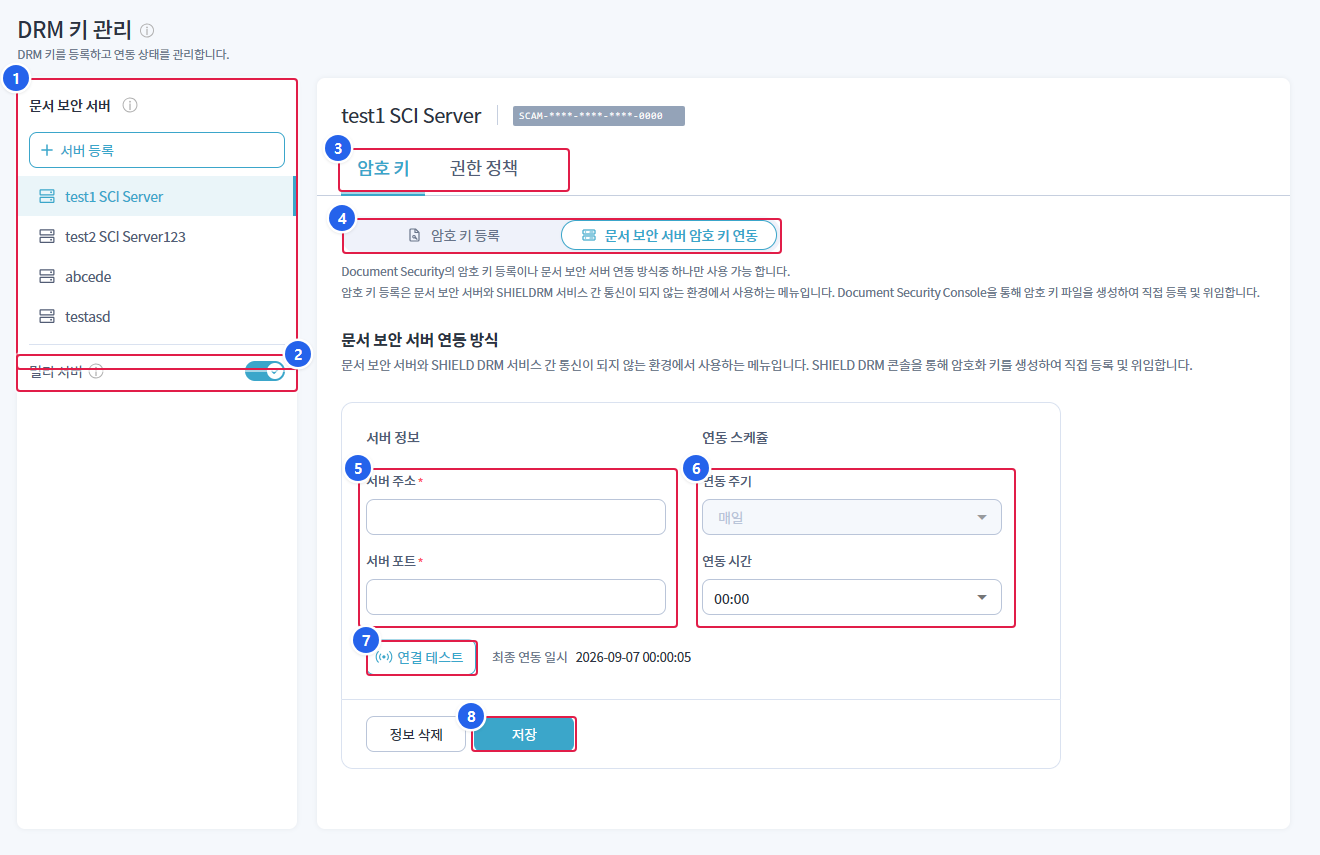
1. ドキュメントセキュリティサーバーのリスト
- 登録された文書セキュリティサーバーが表示され、
서버 등록サーバーを追加します。サーバーを選択すると、右側のパネルにそのサーバーの設定が表示されます。
2. マルチサーバー
- 複数のサーバーを一緒に運営する際に有効にします。無効に切り替えるときは警告が表示されます。
3. 暗号キー / 権限ポリシータブ
- 管理対象を切り替えます。両方のタブを同じ方法で設定します。
4. キー管理方式の選択
암호 키 등록(ファイルを直接登録) または문서 보안 서버 암호 키 연동(サーバー連携) 中の一つだけを使用できます。
5. サーバー情報
- 連携する文書セキュリティサーバーのアドレスとポートを入力します。
6. 連動スケジュール
- サーバーからキーを取得する連携周期と時間を指定します。
7. 接続テスト
- 入力したサーバー情報で連携が可能か確認します。右側に最終連携日時が表示されます。
8. 保存
- 入力した連携設定を反映します。
정보 삭제ロ連携設定を削除できます。
上部のガイド(ツールチップ)アイコンをクリックすると、段階的な案内パネルが開きます。
2. キー管理方式の選択
暗号キーと権限ポリシーそれぞれについて二つの方式のうちの一つを選択します。
| 方法 | 説明 |
|---|---|
| 暗号キー ファイル登録 | キー ファイルを直接アップロードして登録 |
| サーバー連携 | ドキュメントセキュリティサーバー(IP·Port)に連携してキーを定期的に取得します。 |
方式を変更する際に影響がある場合(すでにファイルが登録されているか、サーバーが設定されている状態)警告モーダルが表示されます。
3. 暗号キー ファイルの登録
암호 키タブでファイル登録方式を選択した場合の手順です。
- 暗号キー ファイルの生成 -
암호 키 파일 생성クリックすると段階的ガイドパネルが開きます。SHIELD DRMコンソールでキーファイルを生成し、Security365でサービス登録後に認証トークンを発行してキーファイルを作成する流れを案内します。 - 暗号キー ファイル登録 -
등록ボタンをクリックした後、アップロードパネルにキー ファイルをドラッグするか찾아보기を選択し、同意チェック後にアップロードします。 - リストの確認 / 削除- 登録されたキー ファイルは、リストにファイル名・作成日時とともに表示され、選択後に削除できます。
無効なキー ファイルまたは形式エラー ファイルは、アップロード時にエラーメッセージが表示されます。
4. 権限ポリシーファイルの登録
권한 정책タブでも暗号キーと同様にファイルを直接登録またはサーバー連携方式で権限ポリシーファイルを管理します。生成・アップロード・削除手順は暗号キーと同様です。
5. サーバー連携
サーバー連携方式選択時に文書セキュリティサーバー情報を入力します。
| 項目 | 説明 |
|---|---|
| サーバーアドレス | サーバー IP (IP 形式検証) |
| サーバーポート | 暗号キー基本 62000 / 権限ポリシー基本 62004 (数字のみ) |
| 連動周期 | 毎日(固定) |
| 連動時間 | 00:00 ~ 23:00 の中から選択 |
연결 테스트との連携可能かどうかを確認し저장します。最終連動日時が一緒に表示され、정보 삭제ロ連携設定を削除できます。
6. サーバー登録およびマルチサーバー
左側서버 등록文書セキュリティサーバーを追加します。
| 項目 | 制約 |
|---|---|
| サーバー名 | 重複不可 |
| サーバー ID | 重複不可、登録後修正不可 |
| サーバーの説明 | 選択 |
複数のサーバーを運営する必要がある場合멀티 서버トグルを有効にします。無効に切り替えるときは警告が表示されます。
7. 権限
この画面の登録・修正・削除はDocumentSecurity権限(ReadWrite)が必要です。権限がない場合、ボタンは無効になります。